// Na Prática · ^_^
Microsoft Authenticator teve uma brecha no Android: como checar se você está protegido
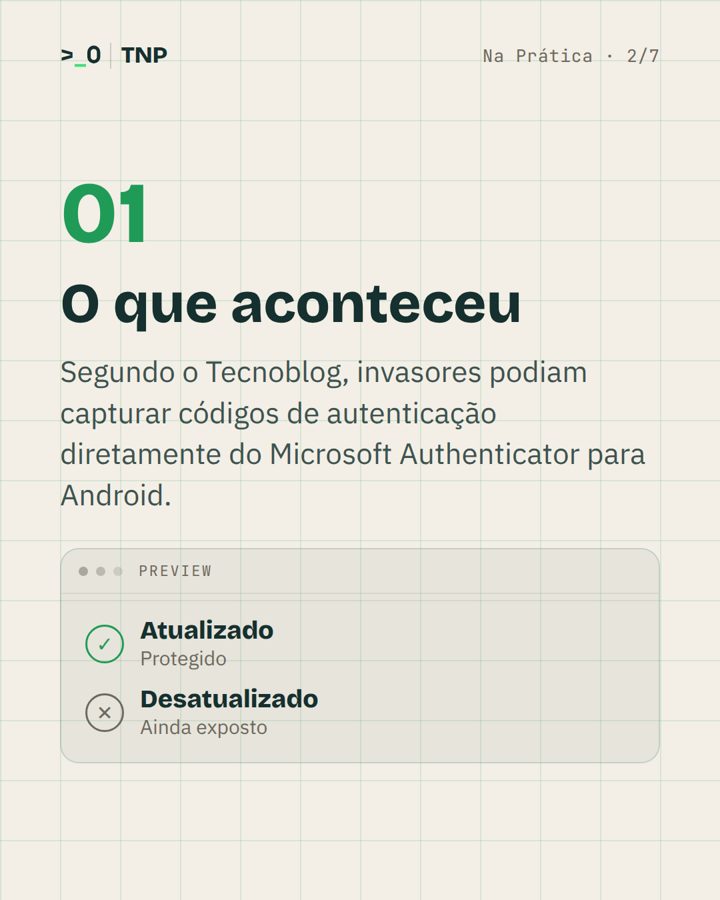
O aplicativo que deveria blindar as suas contas virou, por um tempo, a porta de entrada. Segundo o Tecnoblog, o Microsoft Authenticator para Android tinha uma brecha que permitia a invasores capturar os códigos de autenticação gerados pelo próprio app. É o tipo de notícia que assusta, mas a reação certa não é pânico — é abrir o celular e checar uma coisa. Leva um minuto, e este texto mostra o passo a passo.
O que o autenticador faz — e por que isso importa
Quando você liga a verificação em duas etapas, o autenticador é a segunda chave. A senha é a primeira; o código que muda a cada poucos segundos é a segunda. A ideia é simples: mesmo que alguém descubra a sua senha, não entra sem o código. E esse código é justamente o que o Microsoft Authenticator guarda para e-mail corporativo, Microsoft 365, Teams e dezenas de outros serviços.
Agora inverta a lógica. Se a brecha estava no app que gera o código, a segunda chave deixou de ser secreta. Segundo o Tecnoblog, era isso que estava em jogo no Android: a camada que existe para proteger o resto ficou, ela mesma, exposta. Por isso a checagem vale o seu minuto, mesmo que você ache que nunca seria alvo.
Como checar agora, sem enrolação
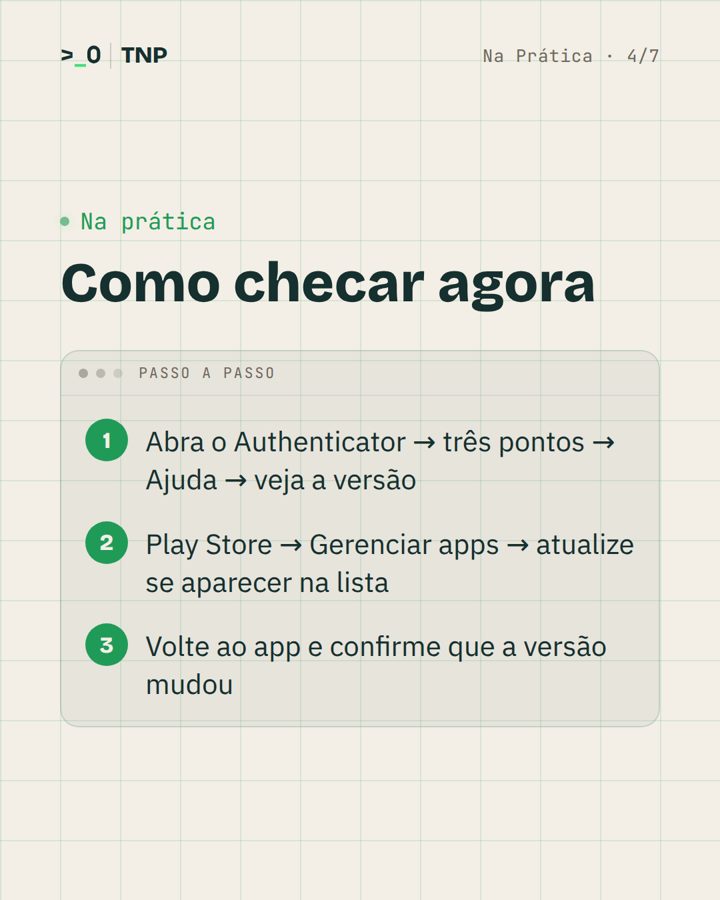
Não precisa entender de segurança para fazer isso. São três passos, no seu próprio celular:
- Veja a versão instalada. Abra o Microsoft Authenticator, toque nos três pontinhos no canto, entre em Ajuda e anote o número da versão que aparece ali.
- Atualize pela Play Store. Abra a Play Store, toque na sua foto, vá em Gerenciar apps e dispositivo e procure o Authenticator na lista de atualizações pendentes. Se ele estiver lá, toque em atualizar.
- Confirme que mudou. Volte ao app, repita o primeiro passo e veja se o número da versão subiu. Se subiu, você está na versão corrigida.
Se o Authenticator não aparece na lista de atualizações, é provável que o seu celular já tenha baixado a correção sozinho — e é isso que você quer. A confirmação pela versão é o que tira a dúvida de vez.
Desconfiou que entraram na sua conta?
Checar a versão resolve o futuro. Mas se você tem qualquer suspeita de que alguém acessou a sua conta nos últimos dias, trate o passado também. Três ações, nesta ordem:
- Troque a senha da conta principal ligada ao autenticador.
- Revogue as sessões ativas. Nas configurações de segurança da conta existe uma lista de dispositivos conectados; derrube todos e deixe só os seus.
- Avise o TI se for uma conta da empresa. Não é burocracia: uma conta corporativa comprometida pode abrir acesso a muito mais do que o seu e-mail.
A prática que fica depois do susto
Notícia de brecha some do feed em dois dias. O hábito que ela deveria deixar é outro: app de segurança não pode ficar desatualizado. É justamente nessas ferramentas que a atualização corrige o buraco por onde alguém entraria.
Então faça agora uma coisa que te poupa da próxima manchete: ative a atualização automática para os apps de segurança do celular. Na Play Store, em Gerenciar apps, dá para deixar a atualização automática ligada. Assim a correção chega antes de você ler sobre o problema.
Recapitulando: segundo o Tecnoblog, o Microsoft Authenticator para Android teve uma brecha que expunha códigos de autenticação. O que fazer cabe em três movimentos — checar a versão, atualizar e confirmar — mais um hábito que fecha a porta: atualização automática ligada para apps de segurança.
Manda este passo a passo para quem usa o Authenticator no trabalho. Leva um minuto para cada pessoa, e a segurança de uma equipe é sempre a do integrante mais desatento.
Simples assim.
Agora uma pergunta pra você: você deixa as atualizações automáticas ligadas para os apps de segurança do celular, ou ainda atualiza na mão?
Fonte: Tecnoblog